
Perizie informatiche forensi, indagini e investigazioni informatiche forensi, cyber security, compliance aziendale e GDPR
Blog
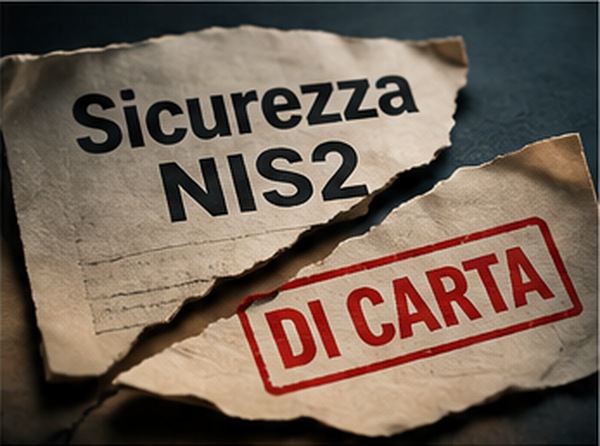
La sicurezza di carta si strappa al primo attacco: il fallimento della cybersecurity OT e IoT
- Dettagli
- Scritto da Administrator
Gli attacchi ai sistemi di refrigerazione in Francia e in altri Paesi europei, Italia compresa, hanno acceso l'ennesimo allarme sul mondo OT e IoT.
E siamo di nuovo tutti lì a gridare al lupo.
Ma la paura non protegge un impianto. E un comunicato allarmato non sostituisce una misura di sicurezza.
NIS2 sulla carta, ma quanto siamo realmente sicuri?
Questi episodi ci costringono a chiederci quanta sicurezza sia «NIS2 sulla carta» e quanta si traduca realmente nella capacità di prevenire, resistere e riprendersi da un incidente.
Abbiamo costruito organizzazioni ossessionate dal risultato, investendo troppo poco nella protezione dei sistemi che quel risultato lo producono. Quando questi si fermano, scopriamo quanto fosse fragile la nostra sicurezza.
CISO e Security Manager: acquistare tecnologia non significa governare il rischio
C'è poi un nodo scomodo: in troppi contesti, CISO e Security Manager sembrano preoccuparsi più di tutelare sé stessi, acquistando tutta la tecnologia possibile, che di governare realmente il rischio.
Così, dopo un incidente, possono dire: «Avevo tutto. Che cosa potevo fare di più?»
La risposta è semplice, anche se scomoda: usare il know-how per progettare architetture robuste, conoscere i sistemi e i servizi erogati, comprendere le dipendenze operative, definire processi e governare il rischio.
La tecnologia senza know-how, progettazione e processi non costituisce una strategia di sicurezza.
Confondiamo l'acquisto con la strategia, la compliance con la resilienza, la dashboard con la gestione.
È il fallimento di un modello di sicurezza aziendale e di quella parte della classe dirigente — CEO compresi — che lo ha promosso o tollerato.
Dagli attacchi ai frigoriferi alla provocazione sulle lavatrici connesse
Una settimana fa ho lanciato una provocazione: e se il prossimo attacco fosse alle lavatrici connesse?
Ho spinto volutamente lo scenario all'estremo, immaginando che un attaccante potesse sfruttare vibrazioni e fenomeni di risonanza per compromettere persino la stabilità dei solai degli edifici storici.
Per alcuni una provocazione. Per altri un'esagerazione.
Certamente uno scenario estremo, la cui fattibilità richiederebbe verifiche ingegneristiche. Ma il punto non era prevedere il prossimo attacco: era richiamare l'attenzione sulle possibili conseguenze fisiche della compromissione di dispositivi connessi.
L'allarme ENISA sui dispositivi IoT domestici
E che cosa dice ENISA proprio in questi giorni?
Il suo direttore esecutivo, il 10 novembre 2026, ha indicato elettrodomestici e router domestici come possibili prossimi bersagli.
Certamente non ha fatto riferimento al mio scenario delle lavatrici smart, ma ha richiamato l'attenzione su un perimetro di rischio che continuiamo a sottovalutare.
Trent'anni di cybersecurity: prima il know-how, poi la tecnologia
Chi, come me, si occupa di sicurezza informatica da quasi trent'anni conosce bene la differenza tra un approccio fondato sull'esperienza e sulla gestione del rischio e quella sicurezza troppo spesso «urlata», nell'ultimo decennio, da alcuni vendor e dalle grandi società di consulenza.
Per me, prima vengono know-how, conoscenza delle infrastrutture, analisi dei rischi, progettazione e processi. Le soluzioni tecnologiche devono essere scelte per rispondere a esigenze concrete di sicurezza, non diventare il primo pilastro attorno al quale costruire tutto il resto.
Non bastano lauree, master, certificazioni o budget.
Servono competenza, esperienza, responsabilità, indipendenza di giudizio e il coraggio di prendere decisioni scomode prima dell'incidente.
Meno allarmismo. Meno acquisti per sentirsi coperti. Più governo effettivo della sicurezza.
Fonti e approfondimenti
GDPR Day 2026: Alessandro Fiorenzi presenta l'Auditing Forense per GDPR, ISO 27001 e NIS2
- Dettagli
- Scritto da Administrator
GDPR Day 2026: Alessandro Fiorenzi presenta l'Auditing Forense per GDPR, ISO 27001 e NIS2
Dalle dichiarazioni alle evidenze: come la Digital Forensics può trasformare gli audit di conformità in verifiche oggettive, tracciabili e tecnicamente dimostrabili.
Il 29 ottobre 2026, presso il Grand Tour Italia di Bologna, si terrà la 16ª edizione del GDPR Day, la Conferenza Nazionale dedicata alla Data Protection, alla Privacy e alla Cybersecurity, organizzata dal Club Nazionale Cyberprotection.
Tra i relatori dell'evento sarà presente Alessandro Fiorenzi, esperto di Sicurezza Informatica, Digital Forensics e Compliance, nonché membro del Direttivo dell'Osservatorio Nazionale Informatica Forense (ONIF).
Il suo intervento, dal titolo “Dalle dichiarazioni alle evidenze: la Digital Forensics applicata agli audit GDPR, ISO 27001 e NIS2”, affronterà un tema sempre più centrale per le organizzazioni: come verificare e dimostrare che le misure di sicurezza e protezione dei dati non siano soltanto formalmente previste, ma concretamente attuate ed efficaci.
Oltre la compliance documentale: il valore delle evidenze digitali
Gli audit tradizionali in materia di GDPR, ISO/IEC 27001 e NIS2 si basano prevalentemente sull'esame di documentazione, procedure, registri, interviste e dichiarazioni dei soggetti coinvolti.
Questi strumenti rappresentano una componente indispensabile dei processi di verifica, ma presentano un limite: l'esistenza di una procedura o di una misura di sicurezza non dimostra necessariamente la sua effettiva applicazione nel contesto operativo.
Un'organizzazione può, ad esempio, disporre di una policy per la gestione degli accessi privilegiati senza che questa venga sistematicamente rispettata, oppure prevedere procedure di gestione degli incidenti che non trovano piena corrispondenza nelle attività concretamente svolte.
È proprio in questo spazio, tra quanto dichiarato e quanto effettivamente riscontrabile, che interviene la Digital Forensics applicata ai processi di audit.
Attraverso metodologie e strumenti propri dell'informatica forense è possibile acquisire, analizzare e preservare evidenze digitali che consentono di verificare l'effettiva attuazione di specifiche misure tecniche e organizzative.
L'Auditing Forense: un nuovo approccio alla verifica della conformità
L'intervento presenterà il modello dell'Auditing Forense, un approccio che integra le metodologie della Digital Forensics nei processi di audit della sicurezza delle informazioni e della protezione dei dati personali.
L'obiettivo non è sostituire le tradizionali attività di verifica documentale, ma rafforzarle attraverso riscontri tecnici indipendenti.
L'analisi forense di log, artefatti digitali, configurazioni dei sistemi e altre tracce informatiche può consentire, ad esempio, di:
- Verificare le modalità effettive di accesso ai dati e ai sistemi informativi.
- Accertare l'utilizzo degli account privilegiati e le attività degli amministratori di sistema.
- Riscontrare l'applicazione di specifiche policy e misure di sicurezza.
- Ricostruire eventi e attività connessi alla gestione degli incidenti informatici.
- Individuare eventuali difformità tra procedure dichiarate e comportamenti effettivamente rilevati.
Un elemento distintivo dell'approccio forense è la particolare attenzione dedicata alle modalità di acquisizione e conservazione delle evidenze, affinché ne possano essere verificate autenticità, integrità, provenienza e riferibilità temporale, nei limiti consentiti dalle fonti e dalle tecnologie utilizzate.
Evidenze verificabili e accountability: dalla conformità dichiarata alla conformità dimostrabile
Uno degli aspetti più rilevanti dell'Auditing Forense riguarda la capacità di rafforzare il principio di accountability, centrale nel GDPR e strettamente collegato ai modelli di governance e gestione del rischio previsti dagli altri framework normativi.
La disponibilità di evidenze digitali adeguatamente acquisite, documentate e preservate consente di supportare le valutazioni di conformità con riscontri tecnici verificabili anche successivamente.
Questo approccio può contribuire a migliorare:
- L'oggettività dell'audit, attraverso l'analisi di dati e artefatti tecnici.
- La tracciabilità delle verifiche, mediante la documentazione delle operazioni eseguite.
- La ripetibilità delle analisi, quando le condizioni tecniche e la disponibilità delle evidenze lo consentono.
- L'affidabilità delle risultanze, attraverso metodologie di acquisizione e analisi documentate.
- La capacità probatoria delle evidenze, che possono assumere rilievo anche nell'ambito di verifiche delle autorità, controversie o procedimenti giudiziari.
L'Auditing Forense introduce quindi una prospettiva ulteriore: non limitarsi a verificare se una misura di sicurezza sia stata prevista o dichiarata, ma ricercare gli elementi tecnici che consentano di valutarne l'effettiva applicazione.
Un contributo all'evoluzione degli audit GDPR, ISO 27001 e NIS2
L'integrazione della Digital Forensics nei processi di audit rappresenta un'opportunità concreta per le organizzazioni che intendono migliorare la qualità dei propri controlli interni e rafforzare la capacità di dimostrare l'efficacia delle misure adottate.
In uno scenario normativo caratterizzato da crescenti responsabilità in materia di cybersecurity, protezione dei dati e gestione del rischio, la differenza tra dichiarare la conformità e poterla dimostrare attraverso evidenze verificabili assume un'importanza sempre maggiore.
È questo il messaggio che Alessandro Fiorenzi porterà al GDPR Day 2026: promuovere un modello di verifica che affianchi alla conformità formale un riscontro tecnico delle misure realmente adottate, contribuendo a rendere gli audit più affidabili, trasparenti e utili ai processi decisionali.
GDPR Day 2026 – Informazioni sull'intervento
- Evento: GDPR Day 2026 – 16ª Conferenza Nazionale sulla Data Protection
- Data: 29 ottobre 2026
- Luogo: Grand Tour Italia, Bologna
- Orario intervento: 14:55 – 15:20
- Titolo: Dalle dichiarazioni alle evidenze: la Digital Forensics applicata agli audit GDPR, ISO 27001 e NIS2
- Relatore: Alessandro Fiorenzi – Esperto di Sicurezza Informatica, Digital Forensics e Compliance, Membro Direttivo ONIF
Programma completo e informazioni sull'evento: https://clubnazionalecyberprotection.it/programma-del-gdpr-day-2026/
Auditing Forense: quando la Digital Forensics rende verificabili GDPR, ISO 27001 e NIS2
- Dettagli
- Scritto da Administrator
Auditing Forense: quando la Digital Forensics rende verificabili GDPR, ISO 27001 e NIS2
Gli audit in materia di protezione dei dati personali e sicurezza delle informazioni si fondano tradizionalmente sull’esame della documentazione, sulle interviste al personale e sulla verifica delle procedure adottate dall’organizzazione.
Policy, regolamenti, procedure operative, registri, verbali, configurazioni dichiarate e interviste rappresentano elementi indispensabili per comprendere il sistema organizzativo e valutare il livello di conformità raggiunto.
Questo approccio, tuttavia, presenta un limite: documentare l'esistenza di una misura non significa necessariamente dimostrare che quella misura sia stata realmente applicata o che abbia funzionato come previsto.
È proprio in questo spazio che la Digital Forensics può assumere un ruolo particolarmente rilevante.
Dalla conformità dichiarata alla conformità verificabile
Nel corso di un audit può accadere, ad esempio, che una procedura preveda:
- la disabilitazione tempestiva degli account degli utenti cessati;
- il controllo degli accessi amministrativi;
- la registrazione degli eventi di sicurezza;
- il divieto di utilizzo di dispositivi USB non autorizzati;
- specifiche politiche di conservazione dei log;
- l'adozione dell'autenticazione multifattore;
- il monitoraggio delle attività privilegiate;
- determinate procedure di backup, ripristino o gestione degli incidenti.
La documentazione può dimostrare che tali misure siano state previste.
Le interviste possono confermare che siano normalmente applicate.
Ma per stabilire se abbiano realmente funzionato occorre, in alcuni casi, verificare le tracce digitali generate dai sistemi.
L'obiettivo dell'Auditing Forense è quindi affiancare alle verifiche documentali e organizzative una verifica tecnica basata su evidenze oggettive, tracciabili e riproducibili.
Che cos'è l'Auditing Forense
Con il termine Auditing Forense intendiamo l'integrazione delle metodologie proprie dell'audit con tecniche e strumenti della Digital Forensics e della Digital Investigation.
L'approccio non consiste necessariamente nello svolgimento di un'indagine forense completa.
Piuttosto, significa utilizzare metodologie forensi quando è necessario verificare in maniera più approfondita ciò che è realmente avvenuto sui sistemi informativi.
Possono essere analizzati, ad esempio:
- log di sistema;
- eventi di autenticazione;
- audit trail applicativi;
- log di Active Directory o sistemi IAM;
- configurazioni di sicurezza;
- eventi prodotti da firewall, VPN, EDR e sistemi di monitoraggio;
- log Microsoft 365 o Google Workspace;
- metadati dei file;
- cronologie e artefatti presenti sugli endpoint;
- utilizzo di periferiche USB;
- eventi relativi ad accessi privilegiati;
- operazioni di copia, modifica o cancellazione di dati;
- informazioni relative a backup e ripristino;
- tracce generate da sistemi cloud e applicazioni aziendali.
Queste informazioni consentono di ricostruire le attività effettivamente svolte e di confrontarle con quanto previsto dalle procedure aziendali.
Verificare che un controllo esista non è sufficiente
Una delle principali differenze tra un audit tradizionale e un audit supportato da metodologie forensi riguarda il concetto stesso di evidenza.
Durante un audit tradizionale potremmo accertare, ad esempio, che l'organizzazione disponga di una procedura per la gestione degli account amministrativi.
Con un approfondimento tecnico possiamo verificare anche:
- quali account amministrativi esistano realmente;
- quando siano stati utilizzati;
- da quali sistemi;
- quali attività abbiano eseguito;
- se esistano account non censiti;
- se siano state effettuate attività incompatibili con le policy;
- se i log siano sufficienti a ricostruire tali operazioni.
Lo stesso principio può essere applicato a numerosi altri controlli.
Una procedura di logging, ad esempio, può risultare formalmente corretta, ma un'analisi tecnica potrebbe evidenziare che determinati eventi non vengono registrati, che i log vengono conservati per un periodo insufficiente oppure che risultano modificabili dagli stessi soggetti le cui attività dovrebbero essere sottoposte a controllo.
Auditing Forense e GDPR
Nel contesto del GDPR, l'Auditing Forense può rappresentare uno strumento particolarmente efficace per verificare concretamente l'applicazione delle misure tecniche e organizzative adottate dal titolare o dal responsabile del trattamento.
Tra gli ambiti di possibile approfondimento rientrano:
- controllo degli accessi ai dati personali;
- gestione degli account e delle autorizzazioni;
- tracciamento delle attività amministrative;
- protezione degli endpoint;
- conservazione dei log;
- utilizzo di dispositivi esterni;
- accessi ai servizi cloud;
- procedure di cancellazione dei dati;
- gestione degli incidenti e dei Data Breach;
- verifica delle attività svolte da amministratori di sistema o fornitori.
L'obiettivo non è soltanto dimostrare che una misura sia stata definita, ma poter verificare come abbia operato concretamente nel tempo.
Auditing Forense e ISO/IEC 27001
Anche nell'ambito dei sistemi di gestione della sicurezza delle informazioni conformi alla ISO/IEC 27001, l'utilizzo di evidenze digitali può consentire di approfondire l'effettiva attuazione dei controlli.
L'analisi può riguardare, ad esempio:
- gestione delle identità e degli accessi;
- registrazione e monitoraggio degli eventi;
- gestione degli account privilegiati;
- configurazione sicura dei sistemi;
- protezione delle informazioni;
- controllo degli endpoint;
- gestione degli incidenti;
- backup;
- attività dei fornitori;
- gestione delle vulnerabilità;
- rispetto delle procedure operative.
In questo modo l'auditor può passare dalla semplice verifica dell'esistenza del controllo alla verifica della sua efficacia operativa.
Auditing Forense e NIS2
La Direttiva NIS2 ha ulteriormente rafforzato l'attenzione verso l'effettività delle misure di cybersecurity adottate dalle organizzazioni.
Non è sufficiente predisporre policy e procedure: le organizzazioni devono essere in grado di dimostrare che le misure di gestione del rischio siano realmente implementate e siano adeguate rispetto alle minacce.
In questo contesto, log, audit trail e altre evidenze digitali assumono un ruolo centrale.
L'Auditing Forense può contribuire, ad esempio, alla verifica di:
- gestione degli incidenti;
- continuità operativa;
- sicurezza degli accessi;
- gestione delle vulnerabilità;
- sicurezza della supply chain;
- controllo degli account privilegiati;
- monitoraggio degli eventi;
- capacità di individuazione delle anomalie;
- ricostruzione delle attività successive a un incidente.
Un sistema che registra correttamente gli eventi non è soltanto uno strumento di sicurezza: rappresenta anche una componente essenziale della Forensics Readiness, cioè della capacità dell'organizzazione di ricostruire ciò che è accaduto quando si verifica un incidente.
Dal campionamento documentale all'evidenza tecnica
L'Auditing Forense non sostituisce l'audit tradizionale.
Lo completa.
La documentazione continua a essere fondamentale per comprendere il modello organizzativo, le responsabilità, le procedure e i controlli definiti dall'organizzazione.
Le interviste permettono di comprendere come tali procedure vengano applicate.
Le evidenze digitali consentono però di effettuare un ulteriore passaggio: verificare ciò che i sistemi registrano rispetto a ciò che l'organizzazione dichiara.
È proprio questa correlazione tra documentazione, dichiarazioni ed evidenze tecniche a rendere l'audit maggiormente concreto.
Evidenze verificabili e valore probatorio
Un ulteriore vantaggio dell'approccio forense riguarda le modalità di acquisizione e conservazione delle evidenze.
Quando necessario, le informazioni possono essere raccolte adottando metodologie proprie della Digital Forensics, documentando:
- origine del dato;
- modalità di acquisizione;
- data e ora delle operazioni;
- integrità delle informazioni;
- strumenti utilizzati;
- hash delle evidenze;
- catena di custodia.
Questo consente di attribuire alle risultanze tecniche un livello maggiore di tracciabilità, ripetibilità e verificabilità.
Un aspetto che può diventare particolarmente importante qualora le evidenze raccolte durante un audit assumano successivamente rilevanza in un procedimento disciplinare, in un contenzioso, in un'indagine interna o nell'analisi di un incidente di sicurezza.
L'approccio di Studio Fiorenzi
Da anni Studio Fiorenzi Security & Forensics propone servizi di Auditing Forense applicati agli ambiti GDPR, ISO/IEC 27001, NIS2 e sicurezza delle informazioni.
Il nostro approccio integra competenze di:
Digital Forensics, Cybersecurity, Incident Response, auditing dei sistemi informativi e compliance.
L'obiettivo è superare una verifica esclusivamente formale della sicurezza per comprendere come i sistemi e gli utenti abbiano realmente operato.
A seconda delle esigenze, l'attività può comprendere verifiche documentali, analisi delle configurazioni, esame dei sistemi di logging, analisi degli audit trail e approfondimenti forensi mirati su endpoint, infrastrutture e servizi cloud.
Non si tratta quindi soltanto di chiedere:
“Esiste una procedura?”
ma anche:
“Possiamo dimostrare che questa procedura sia stata realmente applicata?”
E, soprattutto:
“Se domani dovessimo ricostruire ciò che è accaduto, avremmo a disposizione evidenze sufficienti per farlo?”
È su queste domande che Digital Forensics, Auditing e Forensics Readiness trovano uno dei loro principali punti di incontro.
Se volete andare oltre la conformità formale e verificare concretamente come funzionano i vostri controlli di sicurezza, contattateci.
Studio Fiorenzi Security & Forensics affianca organizzazioni, DPO, CISO, auditor e direzioni aziendali nelle attività di Auditing Forense, Digital Forensics e Forensics Readiness, trasformando policy, procedure e dichiarazioni in verifiche tecniche basate su evidenze reali.
Perché quando si parla di sicurezza, compliance e responsabilità, fare sul serio significa poter dimostrare ciò che è stato realmente fatto.